

August 2026: Phishing-E-Mails zu angeblichen DATEV-Rechnungen aus DATEV Unternehmen online
Aktuell werden uns Phishing-E-Mails gemeldet, die den Eindruck erwecken, von DATEV Unternehmen online zu stammen. Die E-Mails enthalten Hinweise auf eine angebliche DATEV-Rechnung und fordern die Empfängerinnen und Empfänger dazuauf, diese über einen bereitgestellten Link einzusehen.
Die Nachrichten sind optisch an das Erscheinungsbild von DATEV angelehnt und verwenden als Absendernamen „DATEV eG“. In den uns vorliegenden Fällen führt der enthaltene Link jedoch nicht auf eine DATEV-Webseite, sondern auf eine externe Dropbox-Seite. Ziel solcher Angriffe ist es, Zugangsdaten abzugreifen oder die Empfängerinnen und Empfänger auf manipulierte Webseiten weiterzuleiten.
Bitte seien Sie bei entsprechenden E-Mails daher besonders aufmerksam.
Woran Sie den Betrugsversuch erkennen können:
- Absenderadresse sorgfältig prüfen:
Obwohl als Absendername „DATEV eG“ angezeigt wird, stammt die E-Mail nicht von einer gültigen DATEV-E-Mail-Adresse. Der angezeigte Absendername allein ist kein verlässliches Echtheitsmerkmal. - Aufforderung zum Abruf einer Rechnung über einen Link:
Die E-Mail fordert dazu auf, eine angebliche DATEV-Rechnung über eine Schaltfläche oder einen Link einzusehen. - Weiterleitung auf externe Plattformen:
Der enthaltene Link verweist nicht auf eine DATEV-Domäne, sondern auf eine externe Plattform, beispielsweise Dropbox. DATEV-Rechnungen werden nicht über solche externen Dateifreigabedienste bereitgestellt. - Unerwarteter Erhalt einer Rechnung:
Sie erhalten eine Rechnung oder Zahlungsinformation, obwohl Sie keine entsprechende Kommunikation erwarten oder die genannte Rechnung nicht zuordnen können. - Abweichende Linkziele:
Beim Mouseover über die Schaltfläche oder den Link wird eine Zieladresse angezeigt, die nicht zu einer offiziellen DATEV-Domäne gehört.
Unsere Empfehlungen:
- Prüfen Sie insbesondere bei Rechnungs-E-Mails stets die vollständige Absenderadresse.
- Öffnen Sie DATEV-Anwendungen und Portale ausschließlich
über bekannte Lesezeichen oder manuell eingegebene Internetadressen. - Klicken Sie nicht auf Links in verdächtigen E-Mails und geben Sie dort keine Zugangsdaten ein.
- Geben Sie Benutzernamen, Passwörter oder Authentifizierungscodes niemals auf Webseiten ein, die über E-Mail-Links aufgerufen wurden.
- Wenn Sie unsicher sind, ob eine Rechnung tatsächlich von DATEV stammt, prüfen Sie diese direkt in den Ihnen bekannten DATEV-Anwendungen oder wenden Sie sich an Ihre zuständige Ansprechpartnerin bzw. Ihren zuständigen Ansprechpartner.
- Falls Sie bereits auf den Link geklickt oder
Zugangsdaten eingegeben haben, informieren Sie umgehend Ihre
IT-Ansprechpartnerin bzw. Ihren IT-Ansprechpartner und ändern Sie
betroffene Passwörter.
Das ist ein typischer Spear-Phishing-Angriff, der auch in abgewandelter Form auftreten kann. Wie Sie diese Art von Social Engineering als solche erkennen und abwehren können, erfahren Sie im Bereich Umgang mit Social Engineering unter E-Mail-Phishing.
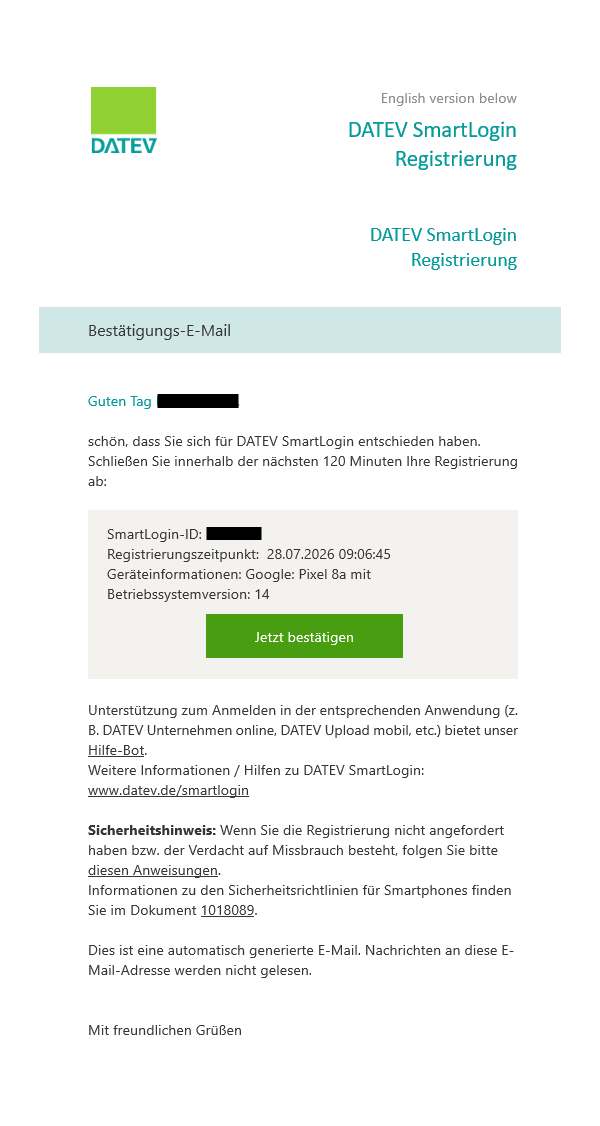
August 2026: Phishing-E-Mails zu angeblichen DATEV SmartLogin-Registrierungen
Aktuell sind Phishing-E-Mails im Umlauf, die den Eindruck erwecken, von
DATEV SmartLogin zu stammen. In den E-Mails werden die Empfängerinnen und Empfänger zur Bestätigung einer angeblich neu angelegten
SmartLogin-Registrierung aufgefordert. Die Nachrichten orientieren sich optisch am Erscheinungsbild offizieller DATEV-Kommunikation und enthalten teilweise personalisierte Angaben, beispielsweise den Namen der angeschriebenen Person sowie vermeintliche Registrierungsinformationen. Zudem wird eine zeitliche Dringlichkeit erzeugt, indem auf eine angeblich erforderliche Bestätigung innerhalb weniger Stunden hingewiesen wird. Besonders auffällig ist, dass als Absendername zwar „DATEV SmartLogin“ angezeigt wird, die tatsächliche Absenderadresse jedoch nicht von einer gültigen DATEV-Domäne stammt. In den bekannt gewordenen Fällen wurde die Domäne „detev.de“ verwendet, die der offiziellen DATEV-Domäne ähnlich sieht, jedoch nicht zu DATEV gehört. Bitte seien Sie bei entsprechenden E-Mails daher besonders aufmerksam.
Woran Sie den Betrugsversuch erkennen können:
- Täuschend ähnliche Absenderadresse:
Als Absendername wird „DATEV SmartLogin“ angezeigt. Die tatsächliche E-Mail-Adresse stammt jedoch nicht von einer DATEV-Domäne. Besonders tückisch ist in diesem Fall die Schreibweise - detev.de“ statt „datev.de“ - die der offiziellen Domäne stark ähnelt. - Unerwartete SmartLogin-Registrierung:
Die E-Mail fordert zur Bestätigung einer SmartLogin-Registrierung auf, obwohl Sie einen solchen Vorgang nicht selbst angestoßen haben. - Personalisierte Ansprache:
Die Nachricht enthält persönliche Angaben wie den Namen der angeschriebenen Person. Solche Informationen sind kein Nachweis für die Echtheit einer E-Mail und werden von Angreifern häufig zur Erhöhung der Glaubwürdigkeit verwendet. - Personalisierte oder abweichende Registrierungsangaben:
Die unter „Geräteinformationen“ angezeigten Angaben, beispielsweise „Google: Pixel 8a“ und die Betriebssystemversion „14“, können individuell abweichen. Eine Übereinstimmung dieser Daten ist ebenfalls nicht als Nachweis der Echtheit zu werten. - Künstlich erzeugter Zeitdruck:
Die E-Mail fordert dazu auf, die Registrierung innerhalb eines kurzen Zeitraums abzuschließen. Solche Fristen sollen die Empfängerinnen und Empfänger zu einer schnellen Handlung bewegen. - Aufforderung zur Bestätigung über einen Link: Die Registrierung soll über eine Schaltfläche oder einen Link bestätigt werden. Dabei kann es sich um eine manipulierte Webseite handeln, die zum Abgriff von Zugangsdaten dient.
Unsere Empfehlungen:
- Prüfen Sie insbesondere bei Anmelde- und Registrierungs-E-Mails stets die vollständige Absenderadresse.
- Klicken Sie nicht auf Links in E-Mails, wenn Sie den beschriebenen Vorgang nicht selbst ausgelöst haben.
- Achten Sie auf geringfügige Abweichungen in Domänennamen, beispielsweise einzelne vertauschte oder ersetzte Buchstaben.
- Öffnen Sie DATEV-Anwendungen und -Portale ausschließlich über bekannte Lesezeichen oder manuell eingegebene Internetadressen.
- Geben Sie keine Zugangsdaten, Passwörter oder Authentifizierungscodes auf Webseiten ein, die über einen E-Mail-Link aufgerufen wurden.
- Öffnen Sie DATEV-Programme und -Portale nie über E-Mail-Links, sondern ausschließlich über bekannte Lesezeichen oder geben Sie die Adresse manuell ein.
- Falls Sie bereits auf einen Link geklickt oder Zugangsdaten eingegeben haben, informieren Sie umgehend Ihre IT-Ansprechpartnerin bzw. Ihren IT Ansprechpartner und ändern Sie betroffene Zugangsdaten.
Das ist ein typischer Spear-Phishing-Angriff, der auch in abgewandelter Form auftreten kann. Wie Sie diese Art von Social Engineering als solche erkennen und abwehren können, erfahren Sie im Bereich Umgang mit Social Engineering unter E-Mail-Phishing.
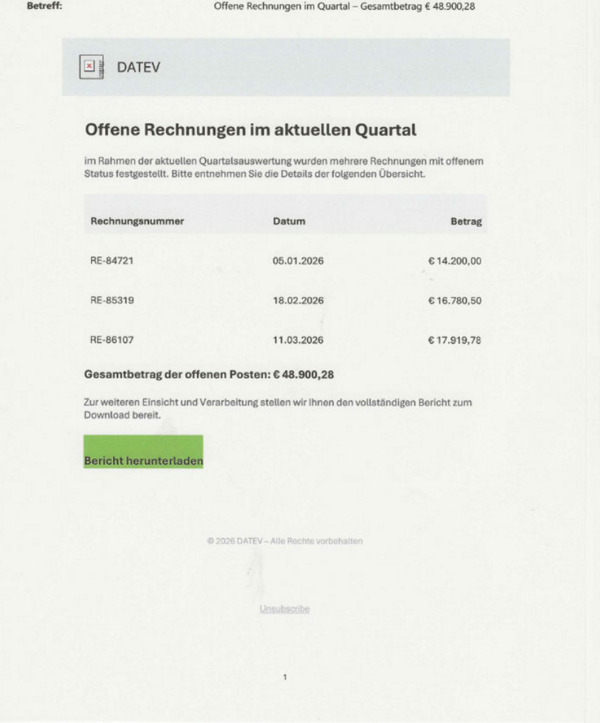
Mai 2026: Phishing-E-Mails zu angeblich offenen DATEV-Rechnungen
Aktuell werden uns vermehrt Phishing-E-Mails gemeldet, in denen angeblich offene Rechnungen von DATEV für das aktuelle Quartal erwähnt werden. Die E-Mails erwecken optisch den Eindruck offizieller DATEV-Kommunikation und enthalten eine Übersicht mehrerer Rechnungen inklusive Rechnungsnummern, Datumsangaben und eines angeblichen Gesamtbetrags von 48.900 Euro. Betroffen sind insbesondere Steuerkanzleien und Unternehmen. In den vorliegenden Fällen wird in der E-Mail darauf hingewiesen, dass mehrere Rechnungen mit offenem Status festgestellt worden seien. Zur weiteren Einsicht und Verarbeitung wird ein „vollständiger Bericht“ zum Download angeboten. Über eine Schaltfläche namens „Bericht herunterladen“ wird zum Klicken aufgefordert. Beim Anklicken des Download-Links kann eine schädliche Datei heruntergeladen werden oder der Zugriff auf eine manipulierte Webseite erfolgen. Ziel solcher Angriffe ist es, Schadsoftware auf den Systemen der Empfänger zu installieren oder Zugangsdaten abzugreifen.
Bitte seien Sie bei entsprechenden E-Mails daher besonders aufmerksam.
Woran Sie den Betrugsversuch erkennen können:
- Unerwartete Rechnungsinformationen: Sie erhalten eine E-Mail zu angeblich offenen DATEV-Rechnungen, obwohl Ihnen keine offenen Posten bekannt sind oder Sie diese Kommunikation nicht erwarten.
- Download-Aufforderung: Die E-Mail enthält eine Schaltfläche oder einen Link, über den ein Bericht, eine Rechnung oder eine Übersicht heruntergeladen werden soll.
- Verdächtige Absenderadresse: Die angezeigte Absenderadresse ist keine valide DATEV-E-Mail-Adresse. Auch wenn der Absendername „DATEV“ enthält, kann es sich um E-Mail-Spoofing handeln.
- Unklare oder generische Ansprache: Die E-Mail ist häufig allgemein formuliert und nennt keine konkreten vertraglichen oder abrechnungstechnischen Bezüge. Meist fehlt die Beraternummer oder eine falsche wird angegeben.
- Abweichende Links: Die Zieladresse des Download-Links verweist beim Mouseover nicht auf eine bekannte DATEV-Domäne (datev.de), sondern auf externe oder unbekannte Domänen.
Unsere Empfehlungen:
- Öffnen Sie Rechnungen, Berichte oder Abrechnungsinformationen von DATEV niemals über Links in E-Mails.
- Greifen Sie auf DATEV-Programme und -Portale ausschließlich über bekannte Lesezeichen oder manuell eingegebene Adressen zu.
- Öffnen oder speichern Sie keine Dateien aus verdächtigen E-Mails.
- Geben Sie keine Zugangsdaten, Passwörter oder Authentifizierungscodes weiter. DATEV fordert solche Informationen weder per E-Mail noch über Download-Links an.
- Falls Sie einen Link geöffnet oder einen Anhang ausgeführt haben: Wenden Sie sich bitte umgehend an Ihre IT-Ansprechpartnerin bzw. Ihren IT-Ansprechpartner.
Dies ist ein typischer E-Mail-Phishing-Angriff, der auch in abgewandelter Form auftreten kann. Wie Sie diese Art von Social Engineering als solche erkennen und abwehren können, erfahren Sie im Bereich Umgang mit Social Engineering unter E-Mail-Phishing.
April 2026: Verdächtige Anrufe im Namen von DATEV
Aktuell erreichen uns vermehrt Hinweise auf verdächtige Anrufe, bei denen sich Anrufende als Mitarbeitende von DATEV ausgeben. Betroffen sind vor allem Steuerkanzleien. In den gemeldeten Fällen behaupten die Anrufenden beispielsweise, ein offenes Service-Anliegen oder Ticket bearbeiten zu wollen. Teilweise fragen sie gezielt nach bestimmten Mitarbeitenden, deren Namen ihnen bereits bekannt sind oder versuchen, Durchwahlen und weitere Kontaktdaten zu erfragen. Mehrfach wurde zudem von Gesprächen in englischer Sprache oder in schwer verständlichem Deutsch berichtet. In einzelnen Fällen wurde das Gespräch beendet, sobald Rückfragen gestellt oder eine Weiterleitung angekündigt wurde.
Bitte seien Sie bei solchen Anrufen besonders aufmerksam.
Mögliche Warnsignale:
- Die anrufende Person gibt an, von DATEV zu sein, kann ihr Anliegen jedoch nicht klar und nachvollziehbar erläutern.
- Es wird auf angeblich offene Tickets, frühere Vorgänge oder Servicekontakte verwiesen, die Ihnen nicht bekannt sind.
- Es werden gezielt Namen, direkte Durchwahlen oder weitere Kontaktdaten von Mitarbeitenden abgefragt.
- Die Gesprächsführung wirkt drängend, unklar oder widersprüchlich und findet möglicherweise in gebrochenem Deutsch oder auf Englisch statt.
Unsere Empfehlungen:
- Die angezeigte Telefonnummer erscheint zwar plausibel, reicht für sich allein aber nicht als Echtheitsnachweis aus.
- Geben Sie am Telefon keine sensiblen Informationen (Zugangsdaten, Passwörter, Authentifizierungscodes), interne Kontaktdaten oder personenbezogene Daten weiter. DATEV, Banken und Behörden fordern niemals per E-Mail oder Telefon Passwörter, vollständige TAN-Listen oder vergleichbare Zugangsdaten an.
- Nennen Sie keine Durchwahlen und leiten Sie Anrufe nicht ungeprüft weiter.
- Beenden Sie verdächtige Gespräche im Zweifel sofort.
- Wenn Sie unsicher sind, kontaktieren Sie DATEV über die Ihnen bekannten offiziellen Kontaktwege.
Derartige Anrufe können ein Versuch des sogenannten Voice-Phishings (Vishing) sein. Ziel solcher Anrufe ist es häufig, Informationen über Ansprechpartner, Zuständigkeiten, Erreichbarkeiten oder interne Abläufe zu gewinnen, um Social-Engineering-Angriffe durchzuführen oder vorzubereiten. Weitere Informationen finden Sie unter Umgang mit Social Engineering.

Februar 2026: Spear-Phishing-E-Mails mit gefälschten DATEV-Rechnungen
Aktuell kursieren Spear-Phishing-E-Mails mit dem Betreff "Rechnung Nr.:“ und einer gefälschten 11-stelligen Rechnungsnummer. Das Layout der E-Mail kann variieren, die zentrale Botschaft bleibt erhalten: „Ihre DATEV-Rechnung steht zum Download bereit“
Mit Klick auf die Schaltfläche mit der Aufschrift „Rechnung öffnen“ wird eine Datei namens „datev-rechnung.lnk“ heruntergeladen. Es öffnet sich dann eine gefälschte PDF-Rechnung. Zusätzlich wird im Hintergrund unbemerkt Schadsoftware auf dem Rechner installiert. Diese kann weitere schädliche Programme nachladen und Zugangsdaten ausspähen oder eine Verschlüsselungssoftware (Ransomware) starten.
Woran Sie den Betrugsversuch erkennen:
- Inhalt der E-Mail: Aktuell befindet sich innerhalb der Phishing-E-Mails ein Hinweis, dass anbei die „DATEV-Rechnung Nr. 2********** (Kundennummer #*******)“ zu finden sei. Der Inhalt der Phishing-E-Mails kann jedoch variieren.
- Verdächtiger Hyperlink: Per Mouseover können Sie die Zieladresse eines Links kontrollieren. Weicht die angezeigte URL von bekannten DATEV-Domänen (datev.de) ab, klicken Sie auf keinen Fall darauf. Im aktuellen Fall wird bei einem Mouseover der dropbox-Link „dl.dropboxusercontent.com/scl/fi/------------l/DATEV-Rechnung-Nr.-381082026-pdf.zip?rlkey=zmasp---------ygo“ angezeigt. Dieser ist in vielen Fällen personalisiert und kann variieren. Bei einem Klick auf den Link eine Datei namens „datev-rechnung.lnk“ heruntergeladen. In Windows 11 wird die Dateiendung „.lnk“ grundsätzlich ausgeblendet, selbst wenn der Nutzer systemweit die Anzeige von Dateiendungen aktiviert hat. Dadurch wirkt die Datei auf viele Nutzer wie eine „normale Dokumentdatei“. Dieser UI-Effekt wird gezielt ausgenutzt.
Falls bereits geklickt wurde, empfehlen wir, sich direkt an Ihren zuständigen IT-Beauftragten zu wenden. - Misstrauen Sie ungewöhnlichen Anfragen: Wenn Sie unerwartete Rechnungen oder Aufforderungen zur Eingabe persönlicher Daten erhalten, seien Sie skeptisch. Schützen Sie Ihre persönlichen Daten und prüfen Sie die Herkunft solcher Anfragen sorgfältig, bevor Sie handeln. Öffnen Sie DATEV-Programme und -Portale nie über E-Mail-Links, sondern ausschließlich über bekannte Lesezeichen oder geben Sie die Adresse manuell ein.
- Absenderadresse: Als Absenderadresse wird keine valide DATEV-E-Mail-Adresse verwendet. Betrüger können E-Mails jedoch so aussehen lassen, als kämen sie von DATEV (E-Mail-Spoofing). Seien Sie daher besonders aufmerksam.
Das ist ein typischer Spear-Phishing-Angriff, der auch in abgewandelter Form auftreten kann. Wie Sie diese Art von Social Engineering als solche erkennen und abwehren können, erfahren Sie im Bereich Umgang mit Social Engineering unter E-Mail-Phishing.
Archiv
Eine Übersicht zu den Betrugsfällen der vergangenen Jahre finden Sie hier: Betrugsversuche: Archiv